-
 play_arrow
NOTE.radio
-
 play_arrow
Poranek w NOTE.radio - Gość: Mirosław Kraszewski Darek Faryna / Gość: Mirosław Kraszewski
-
 play_arrow
Soundcheck - Wydanie 225 Pyteck
-
 play_arrow
Metal Head - 20/10/2026 Rafał Bogoniewski
-
 play_arrow
Poranek w NOTE.radio - Gość: Tomasz "Boracz" Borowski - Trener LKS Morden Darek Faryna / Gość: Tomasz "Boracz" Borowski
-
 play_arrow
NOTE20 - Lista Przebojów - Notowanie nr. 231 Darek Faryna
-
 play_arrow
Piątkowa Domówka - 16/10/2026 Darek / Krzysiek
-
 play_arrow
LUCID - Yacho - Wydanie 87 (S04E37) FUNKY M / Chevu
-
play_arrow
Soundcheck - Wydanie 224 Pyteck
-
 play_arrow
HipNOTE - 14/10/2026 (+18) Darek Faryna
-
play_arrow
Metal Head - 13/10/2026 Rafał Bogoniewski
-
 play_arrow
Wybory prezydenckie 2025. Jak głosować za granicą? Redakcja


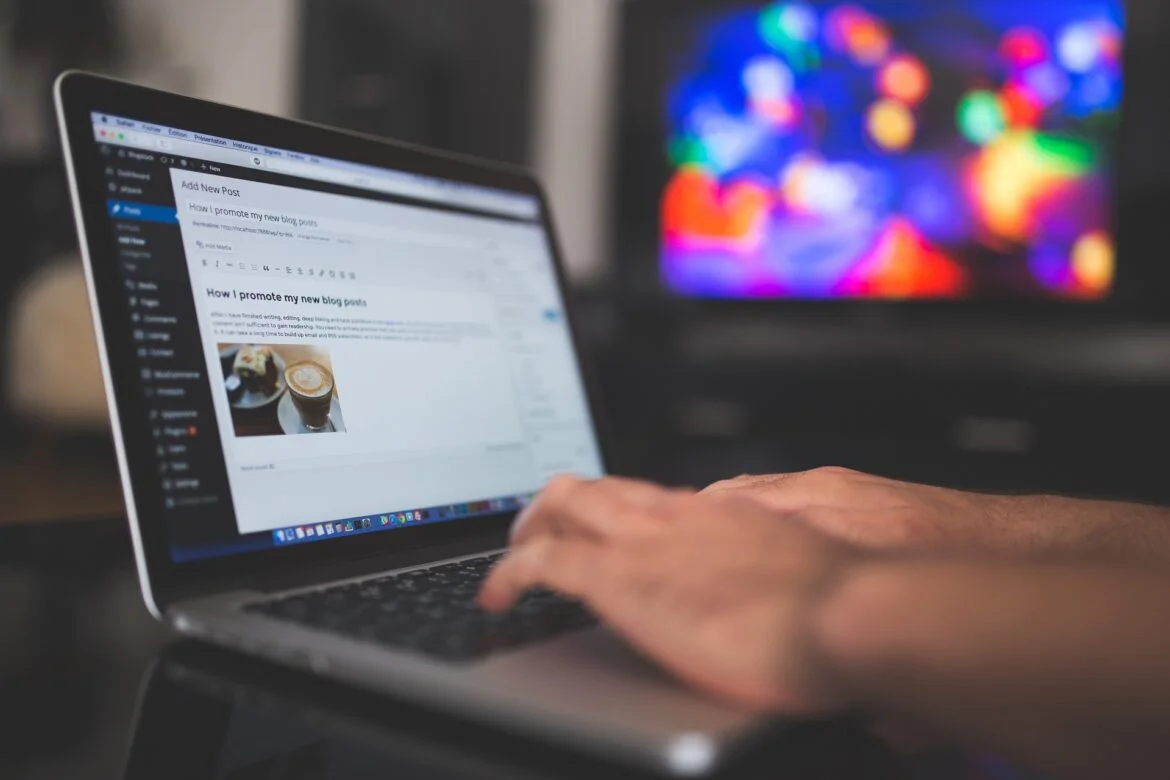
Właściciele stron internetowych, sklepów online i firmowych serwisów powinni pilnie sprawdzić zabezpieczenia swojego hostingu. Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC) ostrzega przed dwiema krytycznymi lukami w PHP. W określonych warunkach mogą one pozwolić napastnikom na zdalne uruchomienie kodu bez logowania. Poprawki są już dostępne, a eksperci odnotowali próby wykorzystania podatności.
Ostrzeżenie NCSC opublikowano 21 października 2026 roku. Problem dotyczy technologii działającej na serwerach i wykorzystywanej przez wiele popularnych stron. Dla ich właścicieli oznacza to konieczność sprawdzenia czegoś więcej niż aktualności samej witryny czy jej wtyczek.
Krytyczne luki w PHP. Jakie jest zagrożenie?
Podatności oznaczono jako CVE-2026-109618 oraz CVE-2026-109619. Obie otrzymały ocenę 9,2 na 10 w systemie CVSS v4.0, co odpowiada poziomowi krytycznemu.
Błędy dotyczą obsługi pamięci w samym PHP. Ich skuteczne wykorzystanie może umożliwić wykonanie nieuprawnionych poleceń na serwerze. Badacze opisali również możliwość ujawnienia danych z pamięci, w której mogą znajdować się m.in. hasła lub tokeny dostępu.
W praktyce zagrożone mogą być poufne informacje, zawartość strony i ciągłość jej działania. Zakres ryzyka zależy jednak od konfiguracji oraz zabezpieczeń konkretnego środowiska. Samo korzystanie z PHP nie oznacza, że doszło już do włamania.
Masz WordPressa? Sama aktualizacja wtyczek może nie wystarczyć
PHP jest wykorzystywane m.in. przez WordPress, Drupal, Joomla i MediaWiki. Badacze Wiz podkreślają, że opisane błędy znajdują się w PHP, a nie wyłącznie w aplikacjach, które z niego korzystają.
Dlatego aktualny WordPress i zaktualizowane wtyczki nie są potwierdzeniem, że serwer otrzymał te konkretne poprawki. Trzeba oddzielnie sprawdzić wersję PHP oraz informacje od dostawcy hostingu.
W WordPressie dane o wersji PHP można znaleźć w panelu administracyjnym, przechodząc do sekcji Narzędzia → Stan witryny → Informacje → Serwer.
Numer wersji to punkt wyjścia. Niektórzy dostawcy stosują poprawki bezpieczeństwa we własnych pakietach, dlatego ostateczne potwierdzenie zabezpieczenia serwera warto uzyskać bezpośrednio od firmy hostingowej.
Próby ataków pojawiły się przed publikacją poprawek
Amazon Threat Intelligence poinformował o wykryciu próby wykorzystania podatności już 17 października, cztery dni przed ich publicznym ujawnieniem. Zdarzenie zarejestrowano w systemie MadPot, który wykorzystuje specjalnie przygotowane pułapki do obserwowania działań napastników.
Kolejne próby odnotowano 21 października. Amazon zaznaczył, że nie jest jasne, czy obserwowane działania zakończyłyby się powodzeniem na rzeczywistych systemach.
To rozróżnienie ma znaczenie: wykryta próba ataku nie jest dowodem skutecznego przejęcia strony. Pokazuje jednak, że administratorzy mają do czynienia z realnymi próbami wykorzystania luk.
Aktualizacja PHP. Które wersje zawierają poprawki?
Zespół PHP udostępnił 21 października wydania usuwające obie krytyczne podatności:
- PHP 8.5.12,
- PHP 8.4.27,
- PHP 8.3.36,
- PHP 8.2.35.
Administrator powinien wdrożyć poprawione wydanie odpowiednie dla używanej gałęzi lub nowszą wersję zawierającą te zabezpieczenia.
W przypadku PHP 8.1 i starszych trzeba sprawdzić dostępność poprawek u dostawcy systemu lub hostingu oraz zaplanować przejście na wspieraną wersję. Te starsze gałęzie nie otrzymują już standardowych aktualizacji projektu PHP.
Co właściciel strony powinien zrobić teraz?
Pierwszym krokiem jest kontakt z administratorem lub hostingiem i uzyskanie potwierdzenia, że zabezpieczono serwer przed obiema wskazanymi podatnościami.
Przed zmianą wersji PHP należy zadbać o kopię zapasową i sprawdzić zgodność strony, motywu oraz wtyczek. Po aktualizacji trzeba zweryfikować działanie najważniejszych funkcji serwisu.
NCSC zaleca również sprawdzenie systemów pod kątem śladów naruszenia bezpieczeństwa. Jeżeli aktualizacji ani odpowiednich zabezpieczeń tymczasowych nie da się szybko zastosować, organizacja powinna rozważyć czasowe odłączenie zagrożonego systemu.
Twórcy PHP podkreślają, że rozwiązania tymczasowe ograniczają wybrane możliwości ataku, ale nie zastępują aktualizacji. Dla właściciela witryny najważniejsze jest więc uzyskanie konkretnego potwierdzenia, że poprawki zostały rzeczywiście wdrożone.





-
-
 play_arrow
27 (Do gwiazd!) Julia Wieniawa
-
-
-
 play_arrow
SPOSÓB Grubson & Kajetan Wolas
-
-
-
 play_arrow
Wszystko czego chciałem Mrozu & Kacperczyk
-
